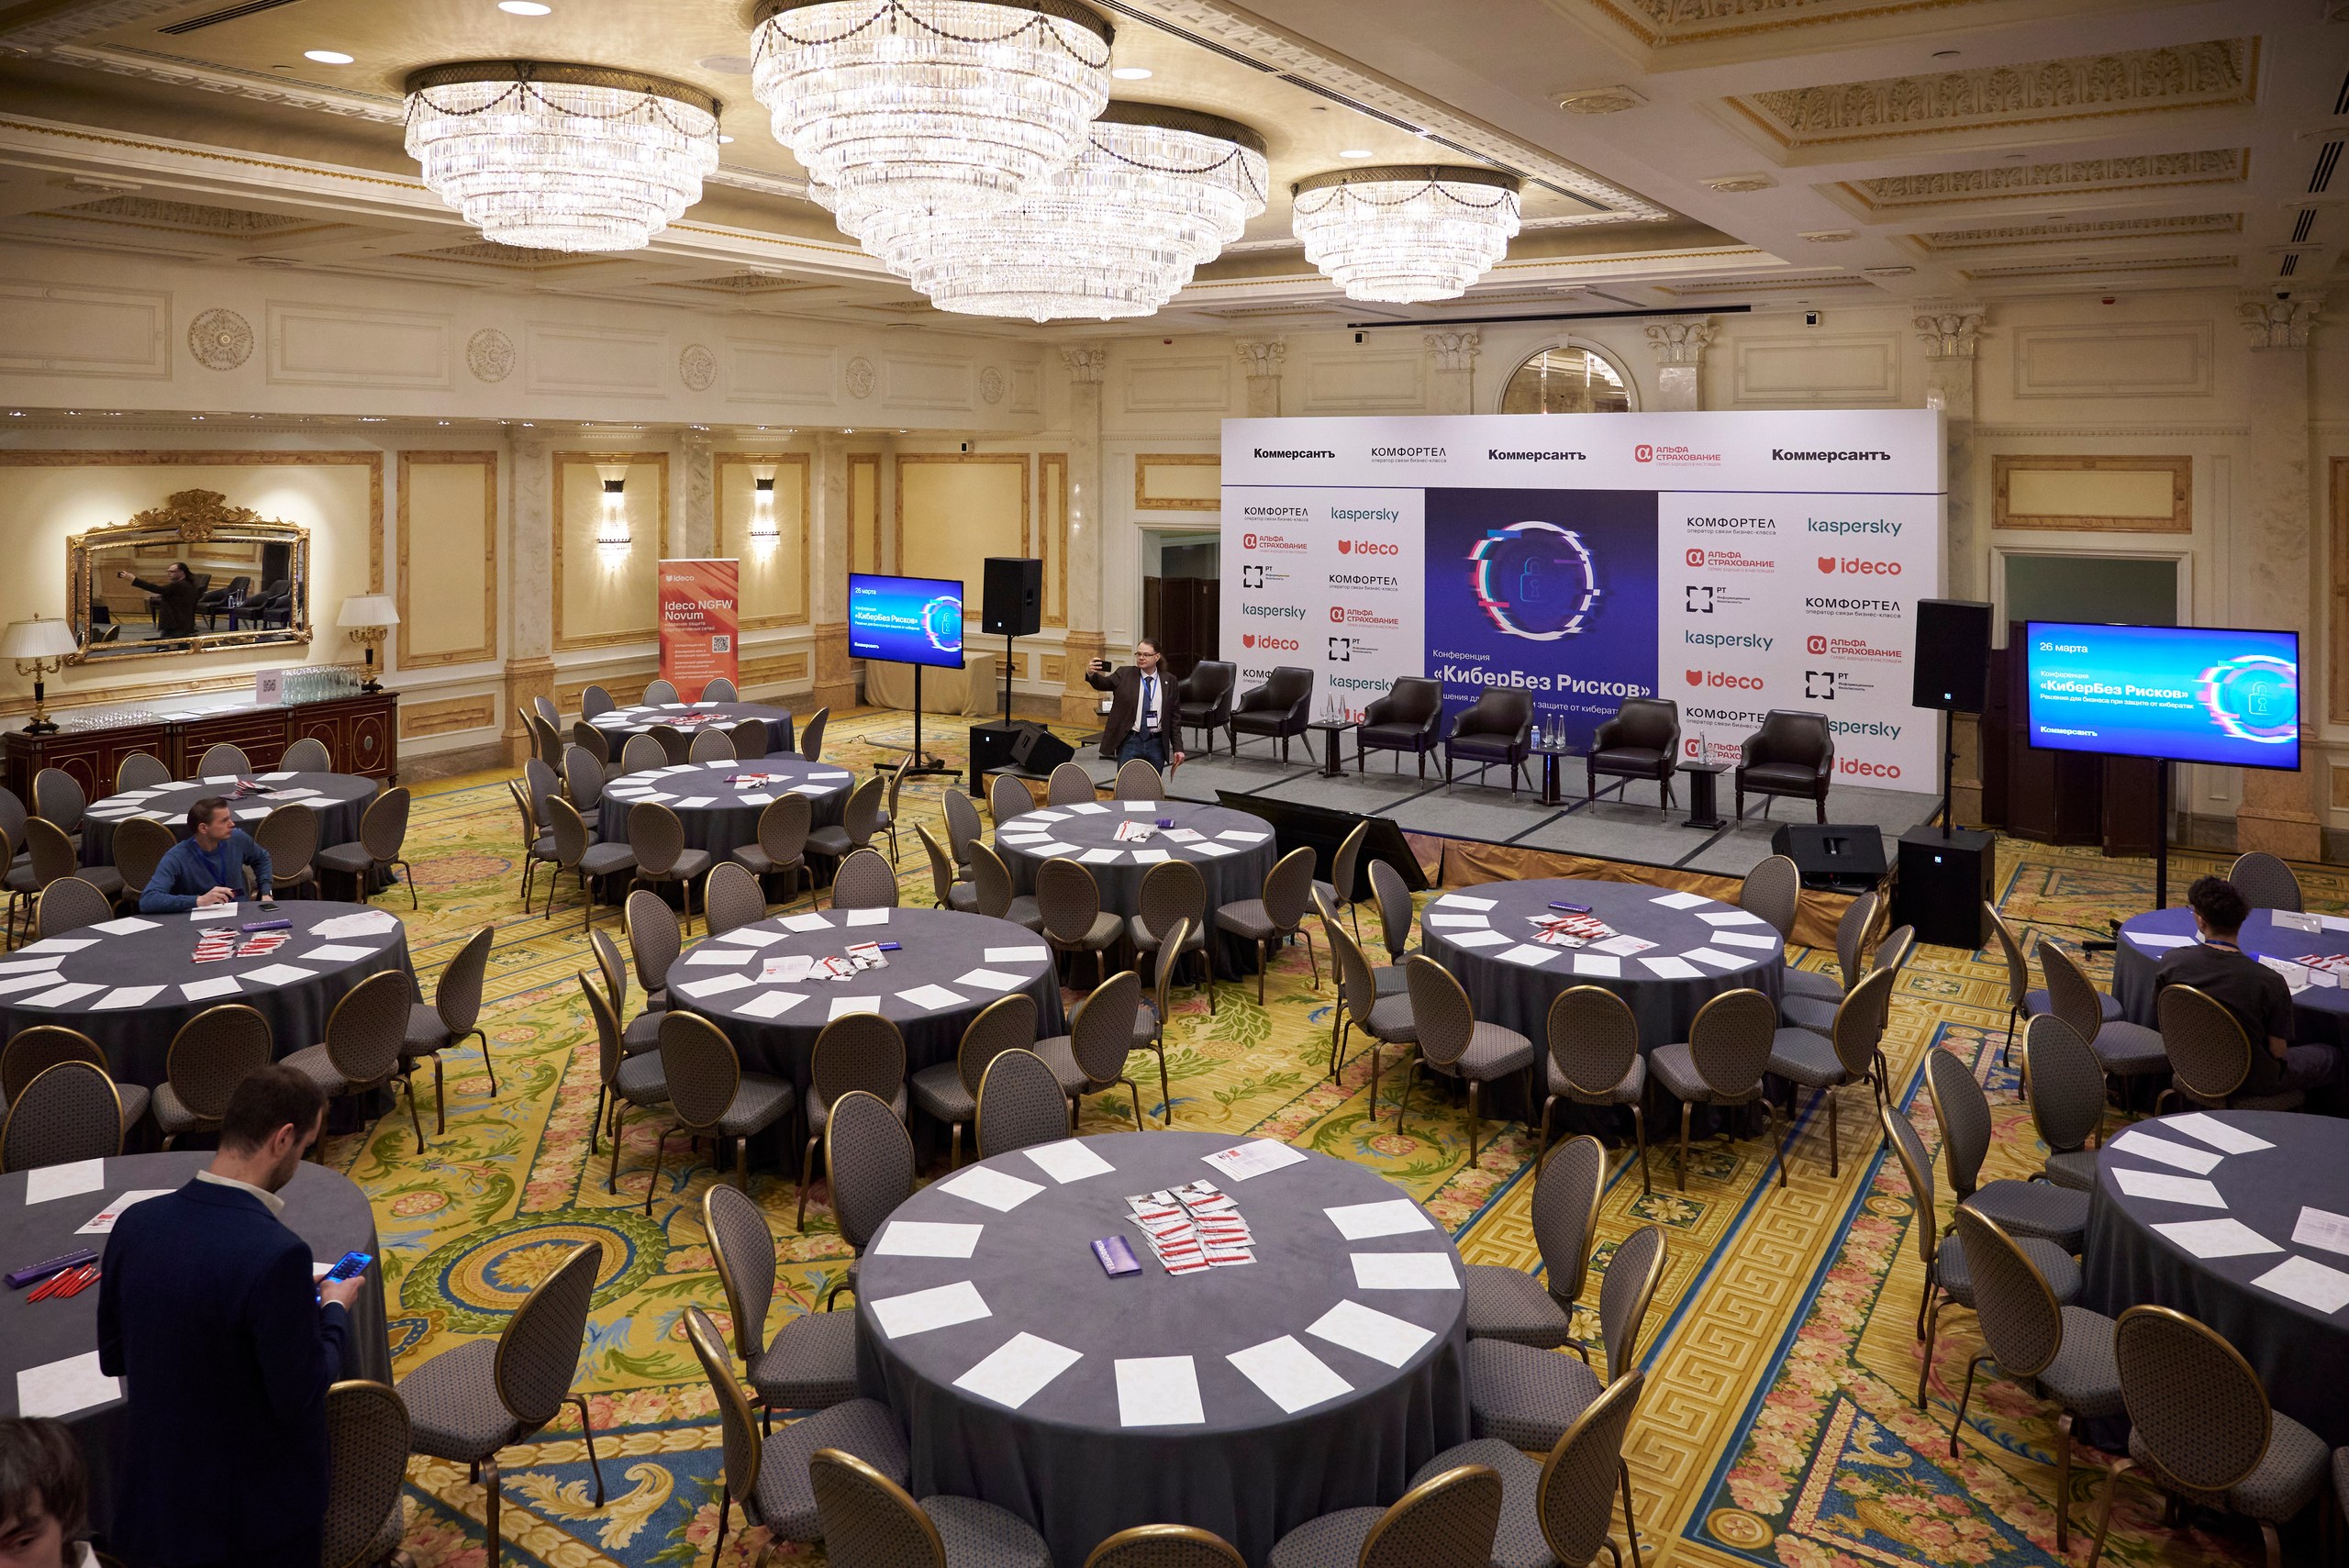
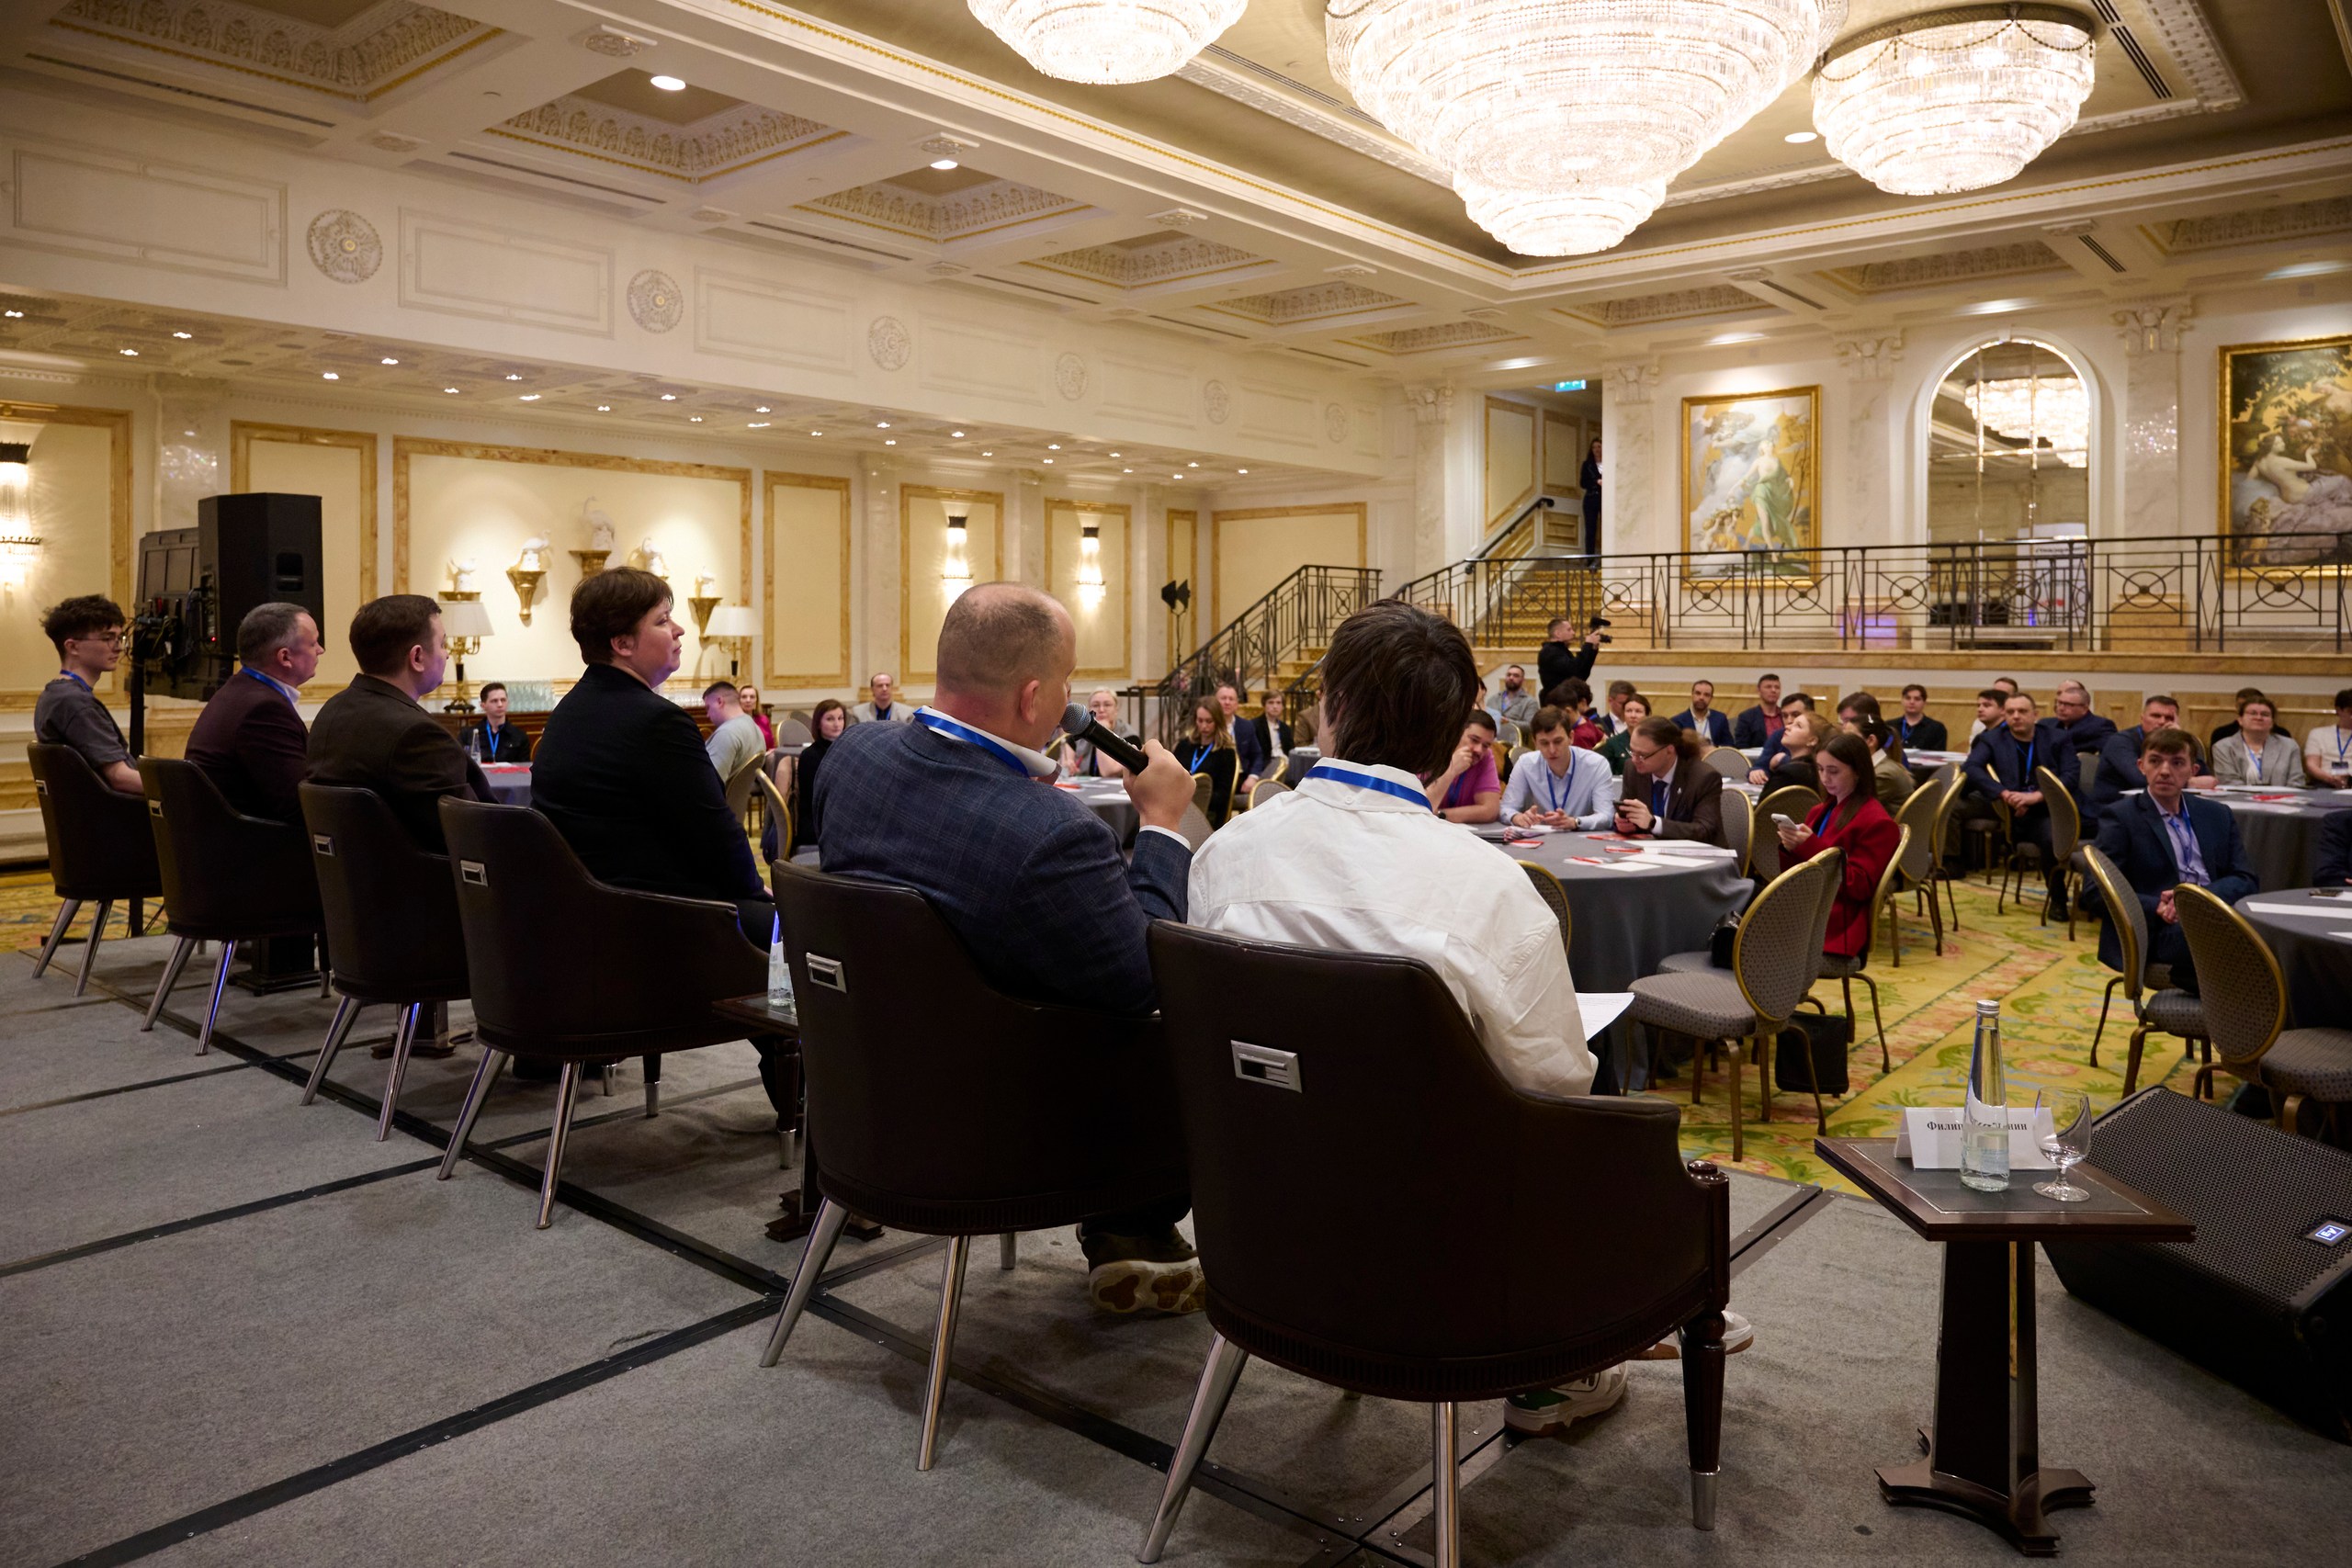
Конференция «КиберБез Рисков»
Взлом инфраструктуры и людей
Как одна уязвимость может стоить компании годовой прибыли и потери репутации
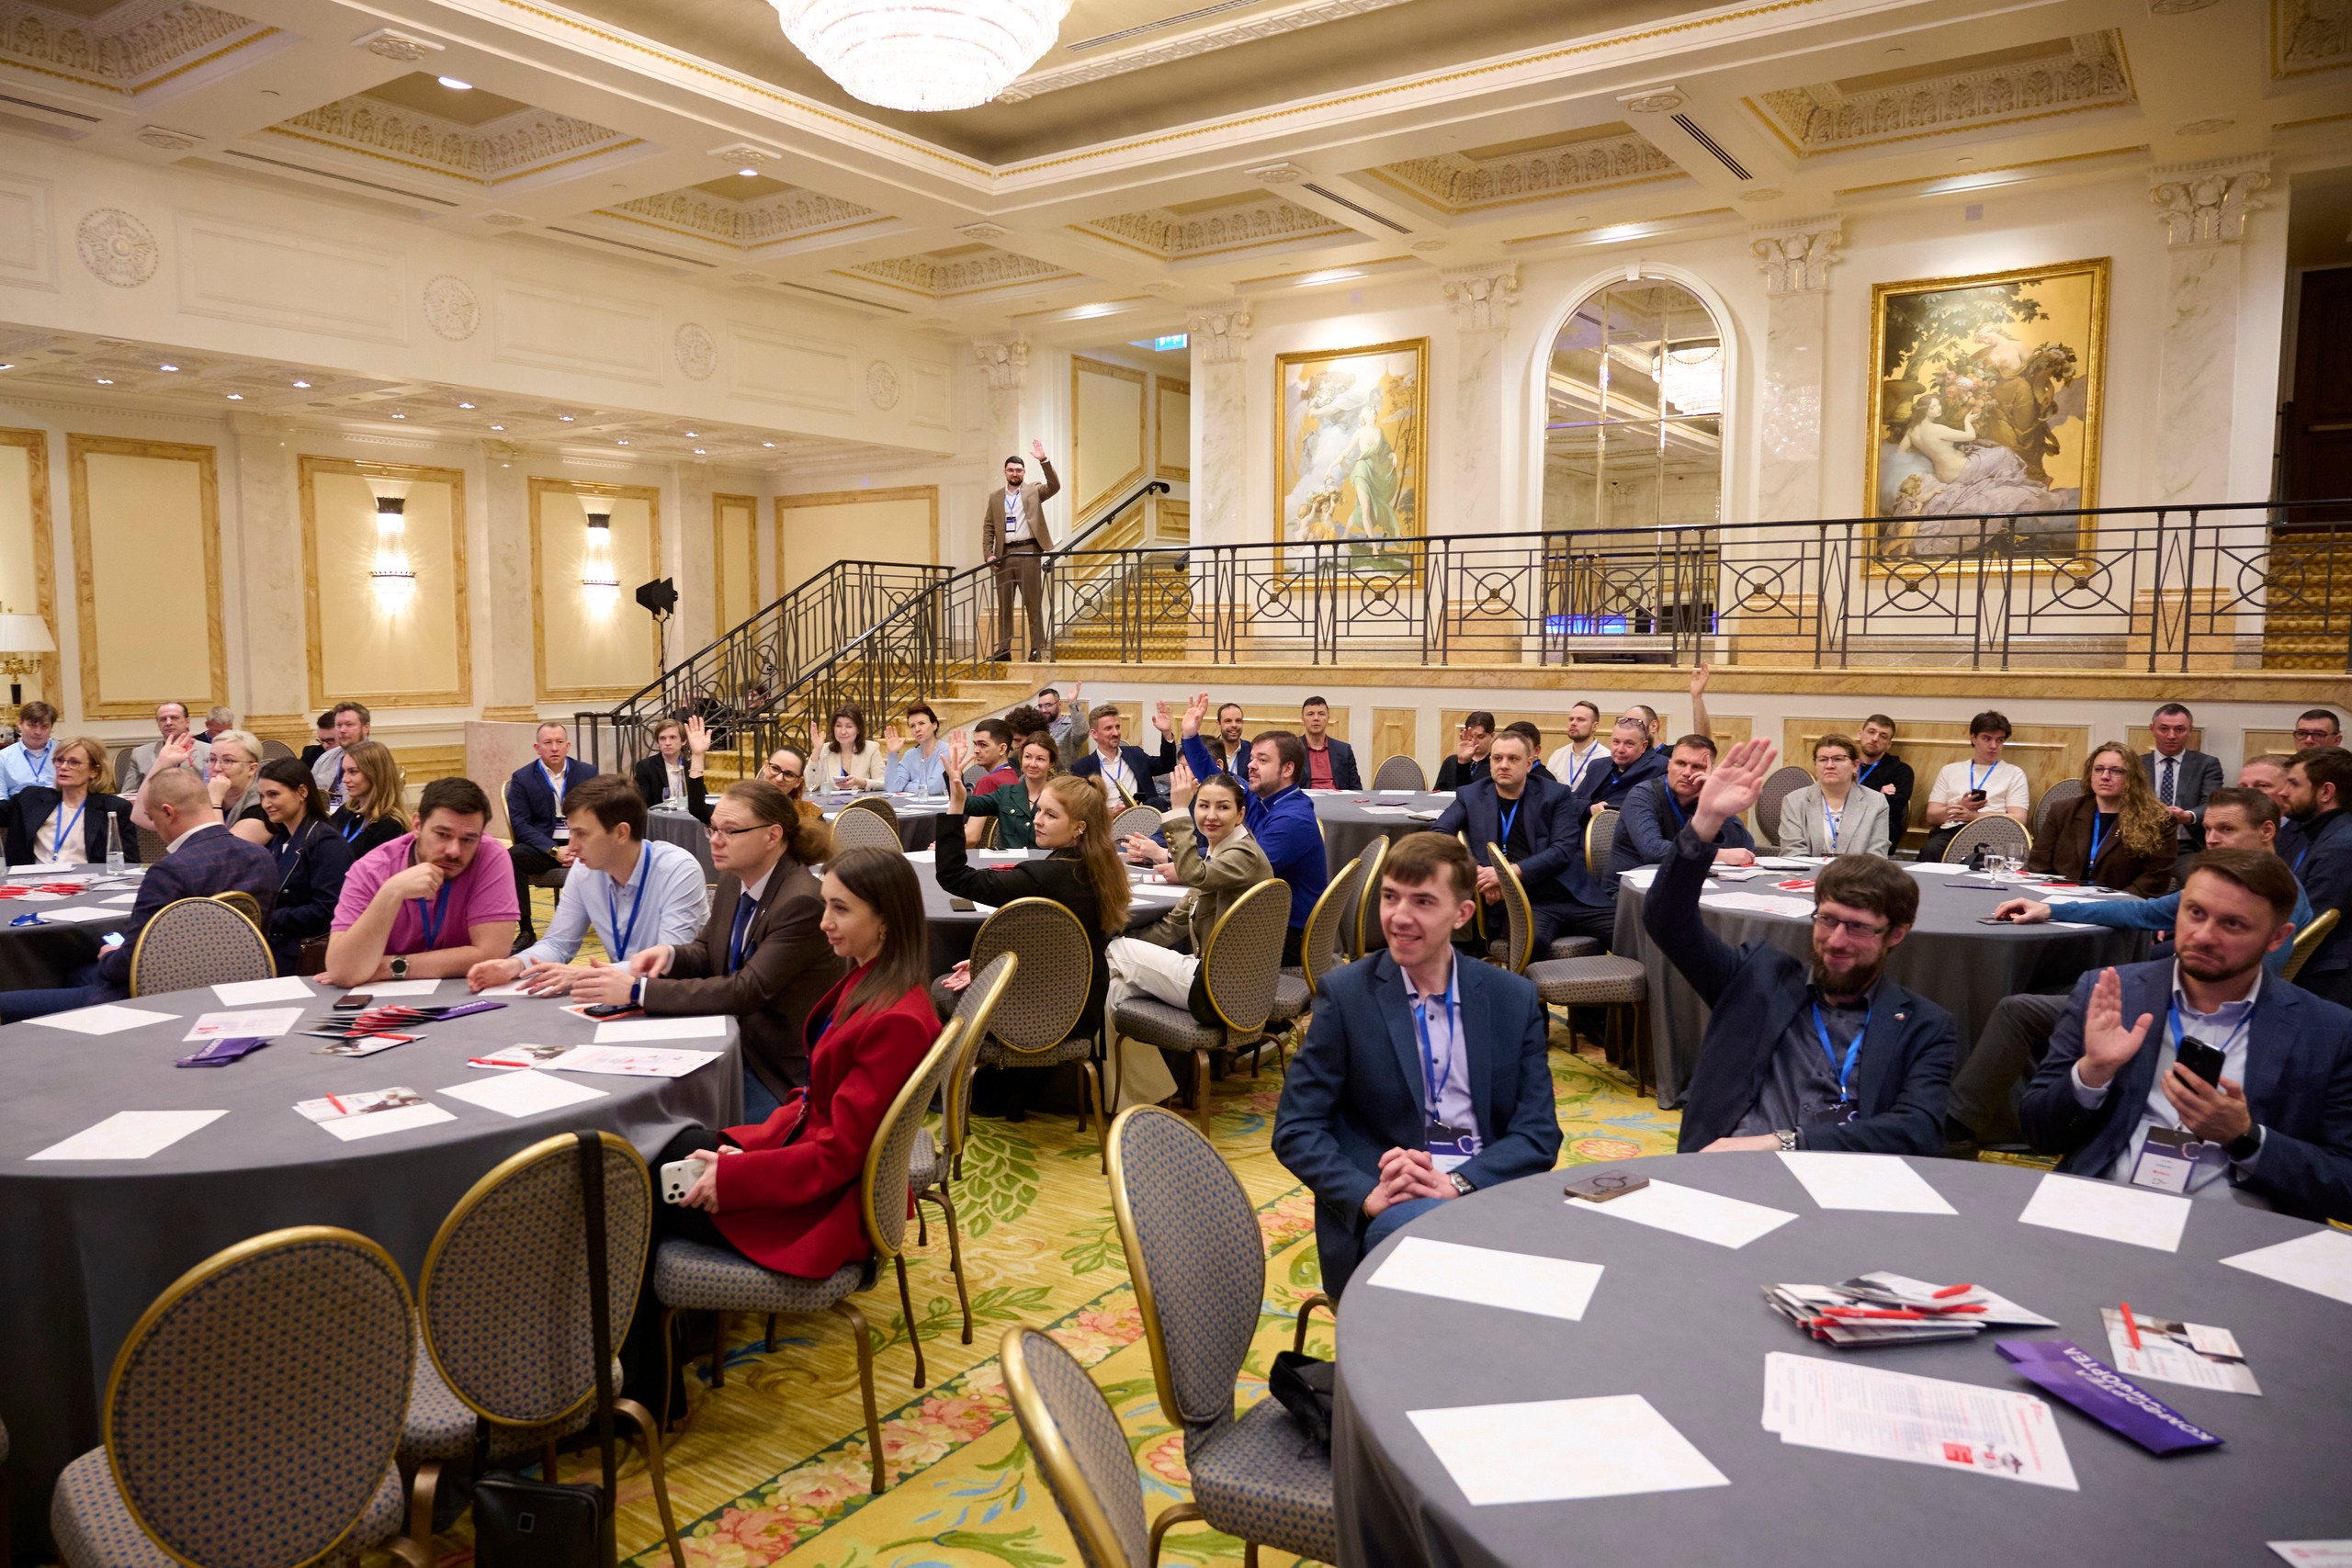
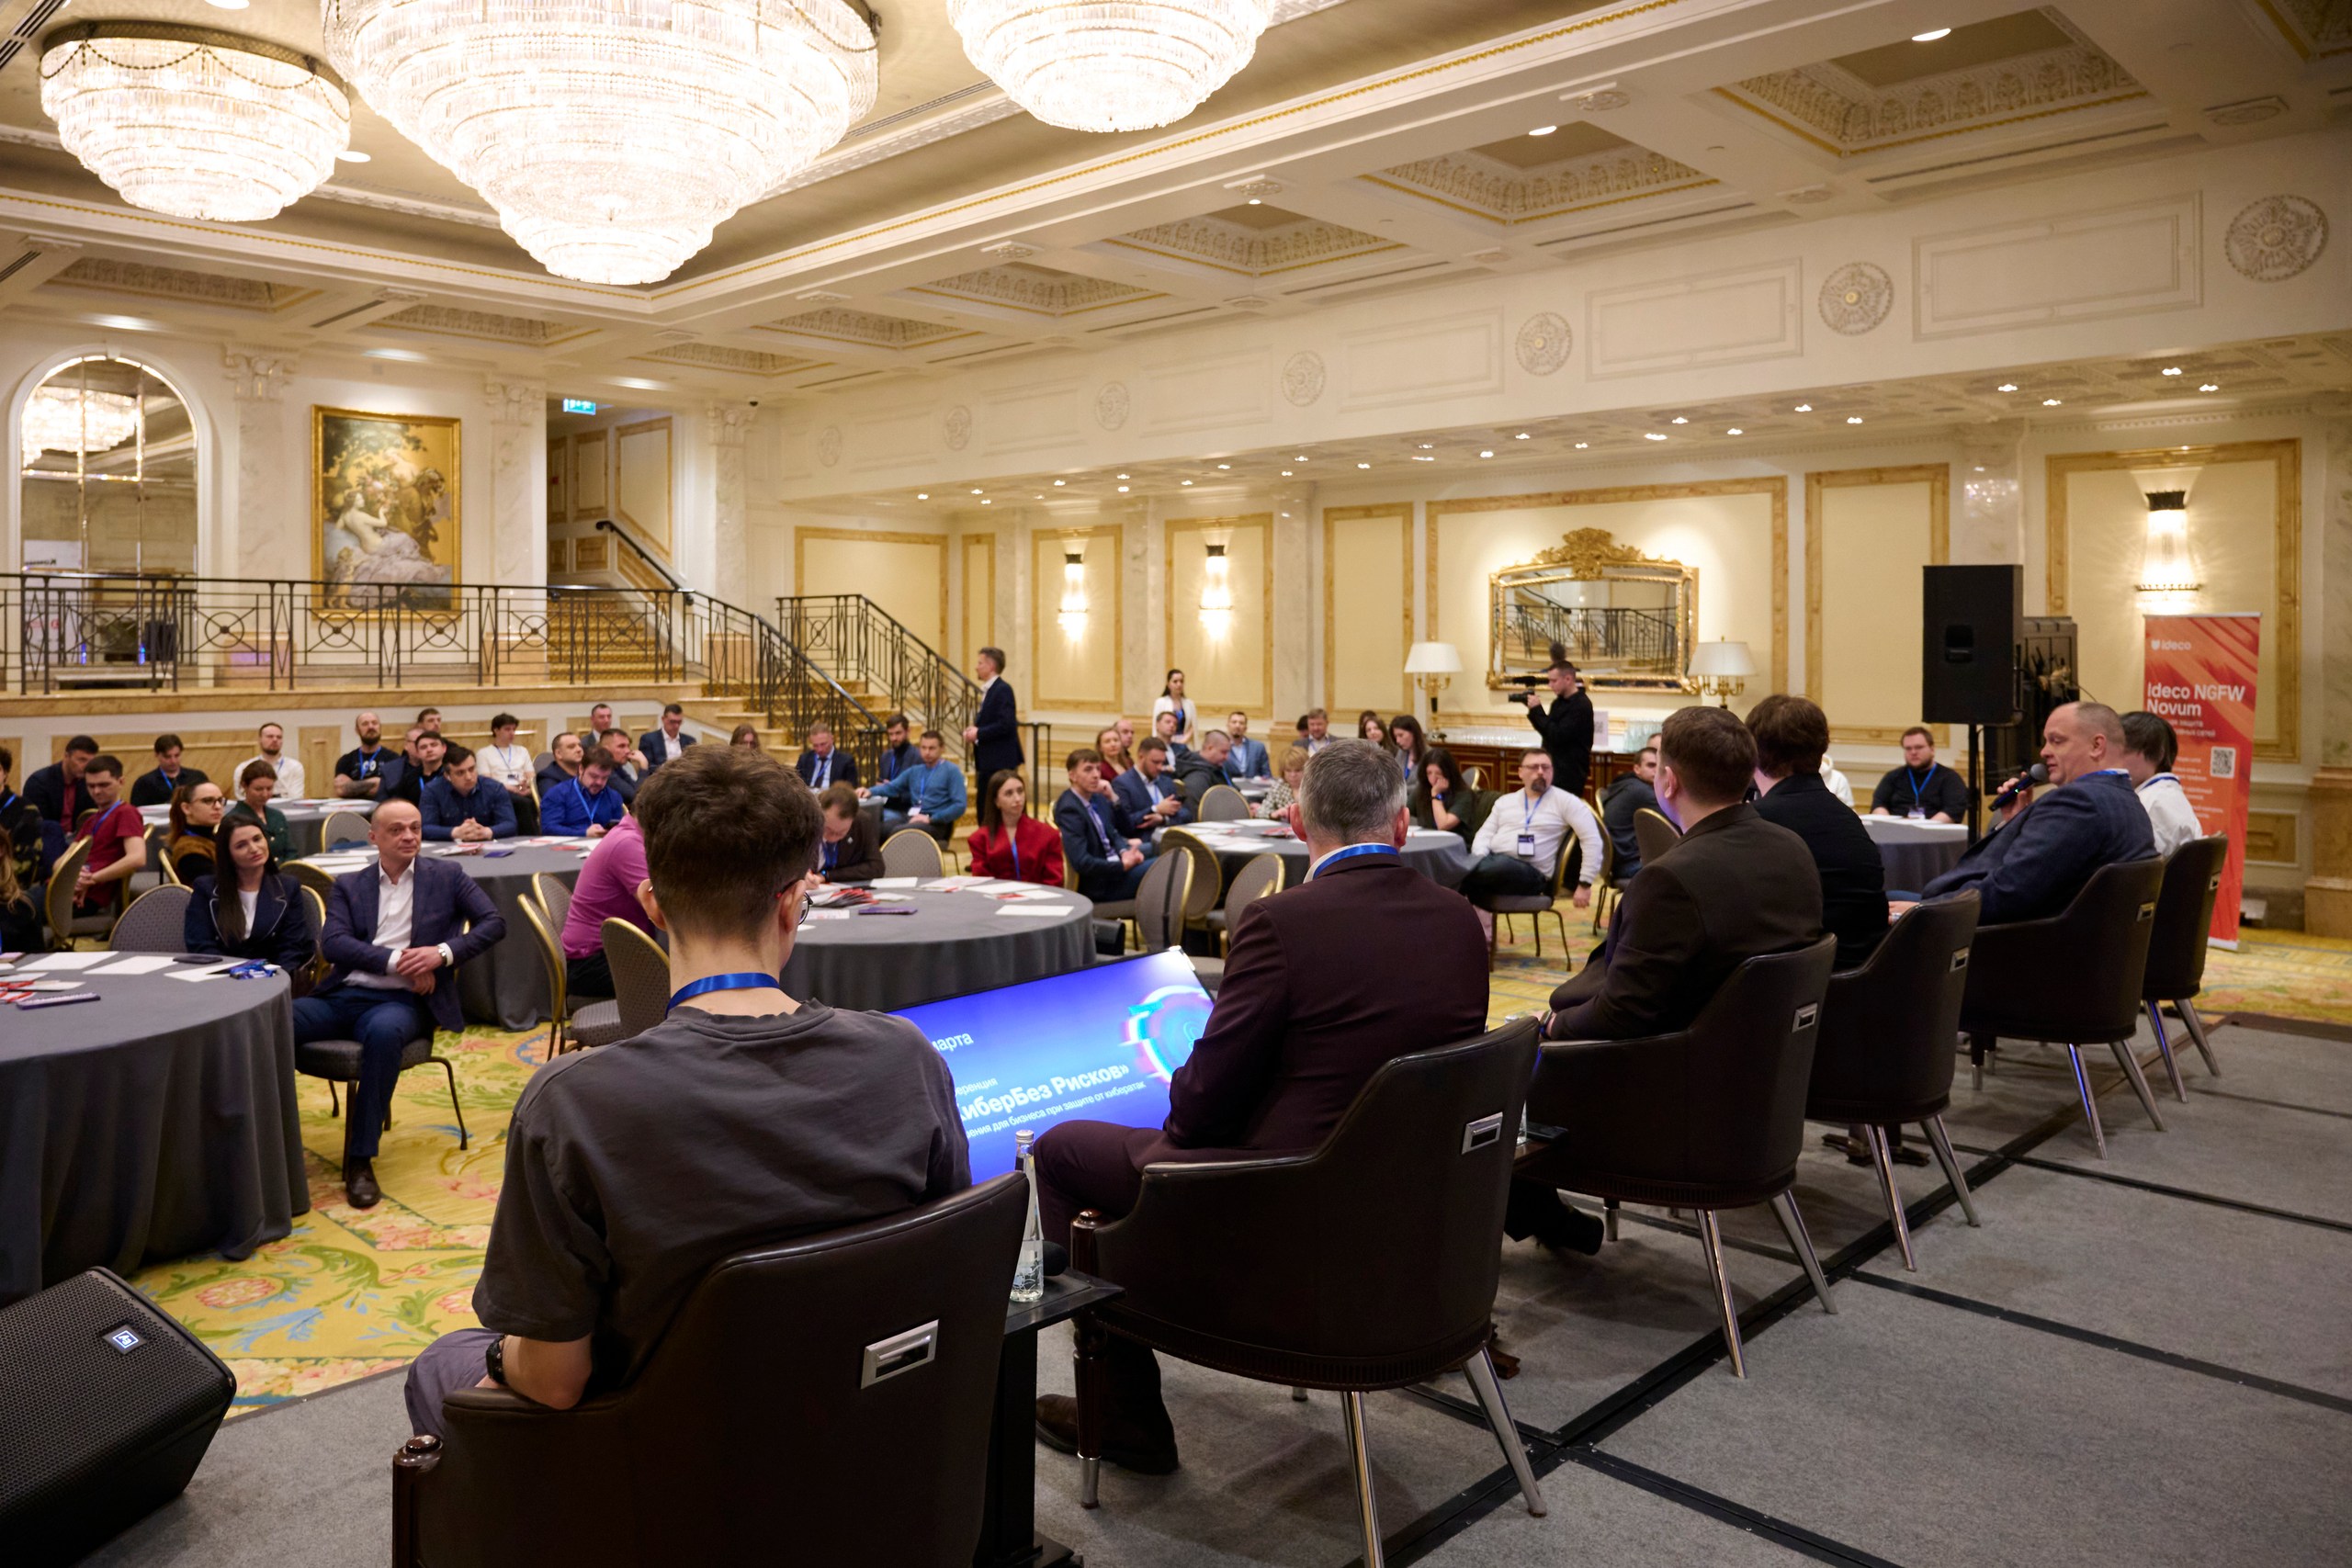
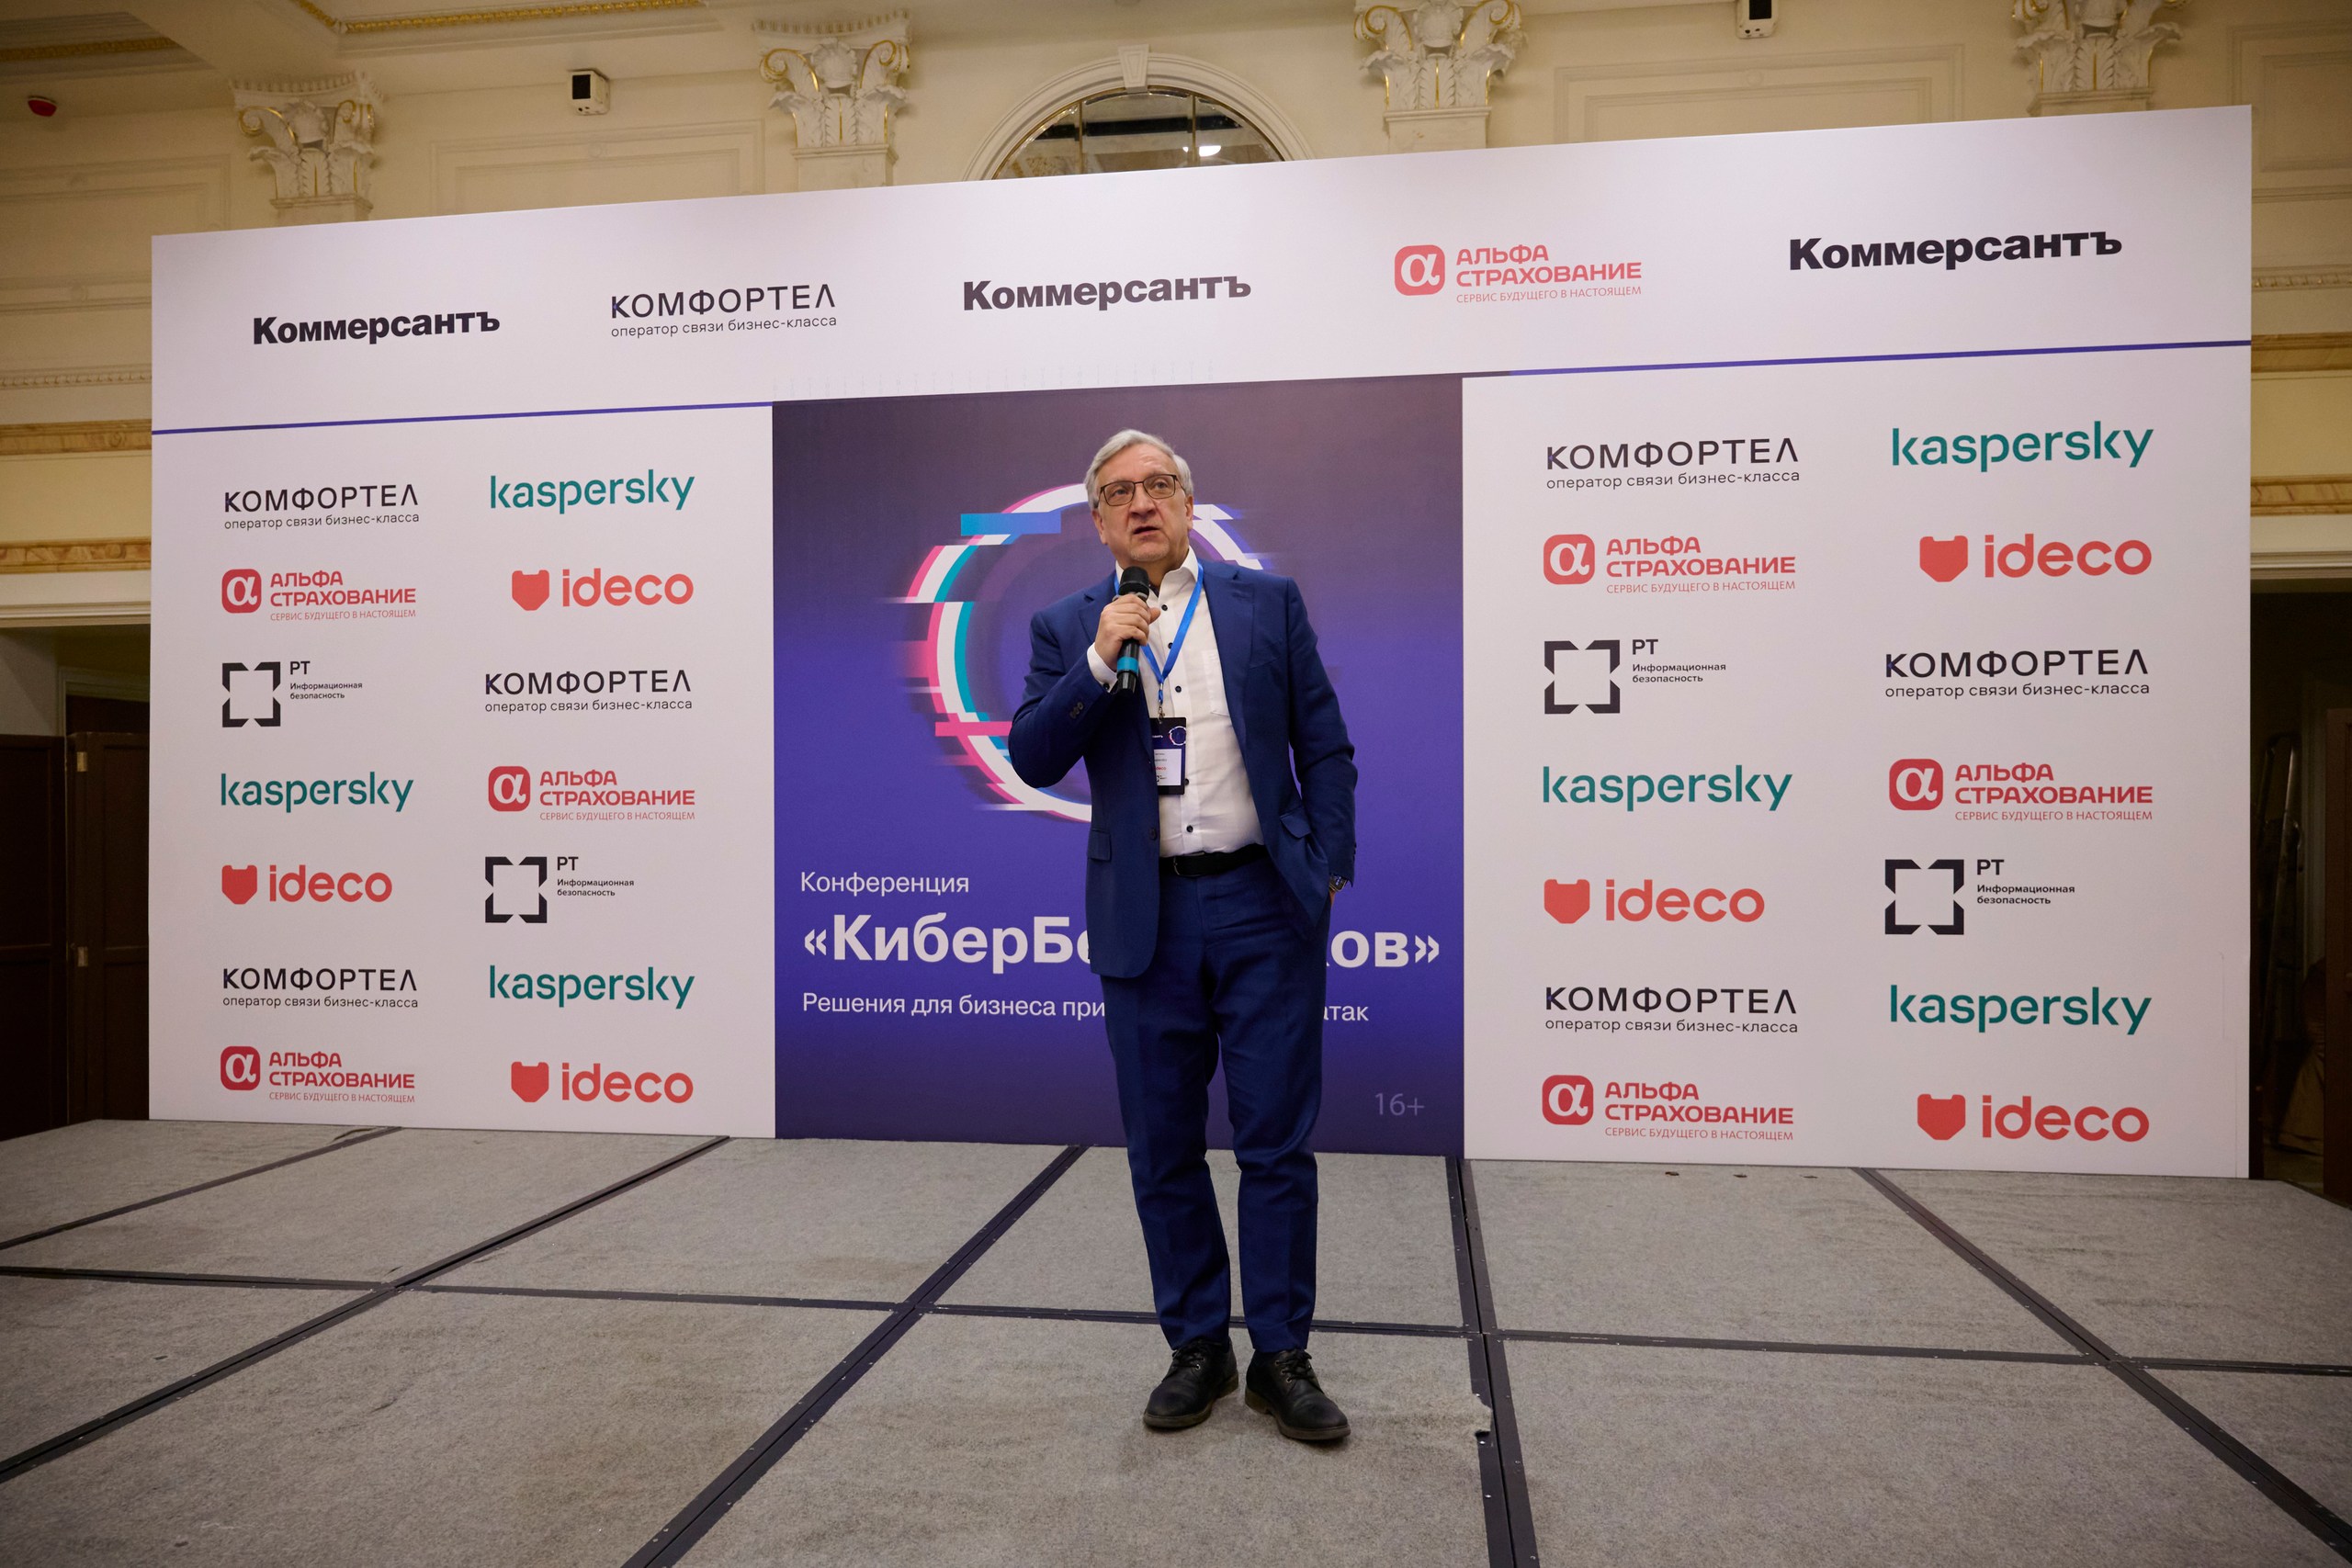
В эпоху киберугроз и цифровой трансформации стабильная и надежная связь перестала быть простоуслугой, перейдя в категорию стратегических активов и факторов бизнес-устойчивости. Как одна уязвимость может стоить компании годовой прибыли, представители крупного бизнеса обсудили в ходе конференции «КиберБез Рисков», которую организовал «Коммерсантъ Северо-Запад» совместно с компаниями «Комфортел» и «АльфаСтрахование». Мероприятие объединило специалистов по информационной безопасности (ИБ) энергетических и промышленных компаний, IT-сектора, профильных экспертов и практиков, которые занимаются вопросами устойчивости систем к киберугрозам, управлением киберрисками и их страхованием.
«Выживут только параноики»
Цитата из книги Эндрю Гроува, возглавлявшего компанию Intel в самые сложные моменты ее истории, стала сквозной темой панельной дискуссии конференции «КиберБез Рисков». Как заметил гендиректор компании «Комфортел» Дмитрий Петров, сегодня паранойя становится новой нормальностью.
«Жизнь нас не готовила к тому, к чему мы сейчас начинаем привыкать. Поэтому мне уже не так стыдно сознаваться в том, что я инфраструктурный параноик,— признался господин Петров.— Еще пару месяцев назад я был уверен, что отключение всех мобильных сетей сразу невозможно. Но я забыл, что есть административный ресурс. Я этот риск даже не учитывал. Реальность нас привела к тому, что так бывает».
Последние события, как заметил эксперт, меняют IT-ландшафт: риски подстегнули компании к поиску технических решений, как перестроить бизнес-процессы в условиях, например, выключения мобильного интернета. В свою очередь это подталкивает IT-департаменты пересматривать доктрины безопасности и инфраструктурной устойчивости.
Киберстрахование как новая реальность
Рост интенсивности атак стимулирует в России развитие рынка киберстрахования. Как рассказала руководитель управления страхования финансовых рисков компании «АльфаСтрахование» Алина Малышева, этот вид страховки может возместить финансовые потери, если они возникли из-за киберинцидента. При этом спикер подчеркнула, что киберстрахование нельзя рассматривать как альтернативу другим мерам информационной безопасности. «Киберстрахование встраивается в систему управления рисками компаний и является финансовой защитой от тех рисков, которые технические средства не смогли нивелировать,— пояснила госпожа Малышева.— Страховая компания покрывает остаточные риски, в данном случае — риски информационной безопасности. Если говорить о событиях, то они могут быть вызваны либо внешними атаками, либо внутренними техническими сбоями. Такие ситуации могут считаться застрахованными по договору». Таким образом, киберстрахование — это финансовая подушка для компаний: быстрая компенсация расходов на расследование, устранение инцидента и убытков от простоя. Сегодня IT — скелет любой компании, а его остановка может стоить миллионы.
Как отметила Алина Малышева, сейчас среди компаний особенно пользуется популярностью страхование перерывов в производстве, которые возникли из-за простоя информационных систем.
Поиск слабого звена
В сентябре прошлого года сайт аэропорта Пулково столкнулся с атакой со стороны хакеров. Как сообщила тогда пресс-служба воздушной гавани, из-за за киберинцидента работа сайта была ограничена, однако сам аэропорт действовал в штатном режиме. Как Пулково боролся с хакерской атакой, поделился подробностями начальник службы по обеспечению информационной безопасности ООО «Воздушные ворота Северной столицы» Сергей Савченко.
Как отметил спикер, сайт аэропорта находится на аутсорсинге в нескольких компаниях: одна отвечает за техническую поддержку сайта, другая — за техподдержку безопасности сайта.
«Мы считали, что полностью себя обезопасили и все у нас нормально. Что произошло? У нас произошел дефейс сайта (это вид хакерской атаки, при которой злоумышленники взламывают сайт и заменяют содержимое его страниц на собственные сообщения),— рассказал Сергей Савченко.— Наш сайт для нас как сайт-визитка, поэтому для нас самое главное — это репутационные риски. Переадресацию потом сделали для пассажиров, чтобы они сверялись с табло на «Яндексе». Естественно, что в первую очередь мы грешили на систему безопасности. Подключили вендора, их команду по расследованию. Оно шло около двух месяцев».
Как поведал господин Савченко, техподдержка безопасности сайта Пулково подключилась к проблеме в течение десяти минут, уже через два часа после взлома началось расследование инцидента. Все заинтересованные службы, включая акционеров, сотрудники «Воздушных ворот Северной столицы» оповестили в течение 15 минут.
«Техподдержка безопасности сайта подключилась очень быстро, они стали расследовать, что произошло на самом оборудовании, на системах, которые осуществляют безопасность сайта,— поделился спикер.— Но когда эта информация уже разошлась в СМИ, нам звонили все кому не лень: что случилось, почему вас взломали? На самом же деле ничего страшного для нас как для аэропорта не произошло. Поскольку сайт находится на аутсорсе, в нашу инфраструктуру никто не проник».
Команда по расследованию от вендора впоследствии выяснила, что хакеры попытались зайти со стороны безопасности сайта, но им это не удалось. Однако слабым звеном оказалась техническая поддержка сайта, чьи уязвимости через сессии VPN эксплуатировали злоумышленники.
Выводы, которые в Пулково сделали после этого инцидента,— это усиление контроля за выполнением требований по ИБ. Аэропорт усилил требования к подрядным организациям в плане выполнения требований по ИБ, описанных в договоре, а также сменил подрядную организацию по техподдержке сайта. Как посоветовал господин Савченко, надо подписывать с подрядными организациями соглашения по ИБ: это позволяет заказчику возлагать на подрядные организации ответственность за компрометацию их сети, а впоследствии — возникновения инцидентов ИБ по их вине.
Не вести переговоры со взломщиками
Главный специалист отдела кибербезопасности службы информационной безопасности АО «ЛОЭСК» Адриан Шайер поделился с коллегами профессиональным опытом и практическими кейсами, накопленными в ходе обеспечения кибербезопасности инфраструктуры АО «ЛОЭСК». Эксперт рассказал о рисках, которые влекут за собой кибератаки на корпоративную сеть. Зачастую целью злоумышленников является блокировка сервисов предприятия. И если взлому подвергается инженерная сеть компании, то сумма выкупа может достигать весьма значительных сумм. Однако эксперт посоветовал никак не взаимодействовать со злоумышленниками, поскольку за одним выкупом может последовать требование следующего. Дальнейшие контакты чреваты тем, что хакеры могут продвинуться дальше по инфраструктуре предприятия.
Основное внимание в своем выступлении господин Шайер уделил вопросам защиты автоматизированных систем управления технологическими процессами (АСУ ТП), промышленных контролеров и автоматизированных рабочих мест, которые являются фундаментом надежного функционирования энергообъектов.
«Современные угрозы требуют не просто установки средств защиты, а выстраивания целостной системы управления рисками. Атаки на контроллеры и смежные элементы АСУ ТП могут привести к критическим последствиям, поэтому мы уделяем этому направлению особое внимание»,— отметил Адриан Шайер.
Компания рассматривает информационную безопасность как один из ключевых факторов обеспечения надежности и устойчивости энергоснабжения потребителей Ленинградской области.
Человеческий фактор
О том, как один сотрудник может стать точкой для входа злоумышленника в бизнес, рассказал Александр Маер, евангелист по информационной безопасности компании «ВкусВилл». Как отметил эксперт, даже «рядовой аккаунт» — это мостик к деньгам, коллегам и внутренним системам компании. В 80% случаев атака начинается с письма или сообщения.
«Не нужно думать, что взламывают только руководителей компаний, бухгалтерию,— пояснил господин Маер.— Могут взломать даже какого-то рядового специалиста, и уже от него начнет распространяться внутри компании вирус. Сегодня ломают не инфраструктуру, сегодня ломают людей».
Среди атак, которые чаще всего доходят до сотрудников, эксперт назвал фишинговые письма «от IT/службы безопасности»», сообщения в стиле «вам пришел документ/счет/акт», сообщения в мессенджерах «от коллег», просьбы срочно перевести деньги или подтвердить доступ, ссылки на «голосование/конкурс/бонус», поддельные страницы входа (почта, VPN, сервисы).
Пользователь — это первая и последняя линия защиты. Через его взлом возможен выход на финансы, данные и внутренние системы компании. И тут не нужна «уязвимость» в системе, достаточно одной ошибки человека.
Почему классическая схема ИБ не работает? Если в компании предусмотрены штрафы и прочие наказания, инциденты замалчиваются кадрами, что дает кибератаке развиваться внутри компании. Эксперт советует направлять сотрудников на обучение и применять систему поощрения (клиентократия), когда сотрудник рассматривается не как слабое звено, а часть защиты.
Конкретные решения, влияющие на бизнес
Что обсуждали на конференции «КиберБез Рисков»
Вторая сессия конференции «КиберБез Рисков», организованной ИД «Коммерсантъ» совместно с компаниями «Комфортел» и «АльфаСтрахование», была посвящена сугубо прикладным вопросам. Если утренняя панельная дискуссия оценивала последствия кибератак, то во второй половине дня фокус сместился на конкретные инструменты, позволяющие бизнесу не просто защищаться, но и, как ни парадоксально, экономить.
Выступления были выстроены по нарастающей: от физической защиты инфраструктуры до высокоинтеллектуальных методов работы с данными и соответствия нормативным требованиям.
Физика и отказоустойчивость
Открыл сессию Дмитрий Петров, генеральный директор компании «Комфортел». Его тезис был провокационно прост: «Выживают параноики». Спикер напомнил аудитории об авариях на подстанциях «Чагино» в Москве (2005 год) и «Восточная» в Санкт-Петербурге (2010 год), о пожаре в здании на Большой Морской, где располагался крупный узел обмена трафиком, и о двойном повреждении кабелей, приведшем к отказу ЦОД одного из известных банков. По его словам, само подключение к двум разным дата-центрам не гарантирует безопасность, если кабели к ним пролегают по одной улице. Любовь столичного бесконечного перекладывания плитки в 2019 году привела к простою целого подразделения, так как один-единственный трактор умудрился повредить оба кабеля — и основной, и резервный, которые располагались на одной улице.
Особое внимание в компании «Комфортел» уделяют новым рискам, связанным с интеграцией искусственного интеллекта. Между сотрудником и корпоративной системой возникает дополнительный ИИ-слой, который кардинально расширяет периметр безопасности. Сотрудник формулирует запрос и копирует контекст, ИИ-ассистент подтягивает документы и переписку, а внешняя LLM-модель получает доступ к CRM, ERP и почте. В результате в промптах неизбежно оказываются договоры, клиентские данные и внутренняя аналитика. Чтобы ассистент был полезным, ему открывают сразу несколько систем — и это создает новую поверхность для атаки. В агентных сценариях ИИ уже не только отвечает, но и пишет в CRM, создает тикеты, отправляет письма, и любая ошибка или компрометация модели превращается в фатальную. В этой связи при внедрении ИИ защищать нужно не только сеть и ЦОД, но и сами данные, роли доступа, модели и их интеграции.
DDoS как оружие массового поражения
Ведущий менеджер по развитию бизнеса Kaspersky DDoS Protection Андрей Фролов начал с развенчания мифов. Он категорически опроверг представление о DDoS-атаке как о временном неудобстве, когда «сайт просто недоступен». Сегодня, по его словам, это оружие кибервойны, способное парализовать критическую инфраструктуру и физическое оборудование. Порог входа для злоумышленников снизился до предела: заказать атаку через сервисы DDoS-for-hire («бут-сервисы») может любой пользователь мессенджера, включая недовольных клиентов или недобросовестных конкурентов.
«Обычный межсетевой экран тут не поможет,— предупредил господин Фролов.— NGFW фильтрует доступ, но не способен поглотить гигабиты мусорного трафика». Ключевое требование к современной защите — автоматизация, исключающая зависимость от человека, который неизбежно устает на третьи сутки непрерывной атаки. Как подчеркнул спикер, Kaspersky DDoS Protection — единственное облачное решение в своем сегменте, сертифицированное ФСТЭК. Продукт доступен как в виде облачного сервиса, так и в виде on-premise-версии, разворачиваемой на инфраструктуре клиента.
Страхование как компенсация неизбежного
Руководитель управления страхования финансовых рисков СК «АльфаСтрахование» Алина Малышева перевела дискуссию в плоскость финансовой математики. По ее словам, инциденты неизбежны, но финансовые потери — нет. Спикер привела контрастные случаи из мировой практики. Например, Marks & Spencer после атаки в 2025 году смогли покрыть страховкой 100 млн фунтов стерлингов из 300 млн убытка, в то время как Jaguar Land Rover, не имевший страховки, понес многомиллиардные потери и правительству Великобритании пришлось экстренно предоставлять компании кредитные гарантии.
Госпожа Малышева детально разобрала, что именно покрывает полис. Страхование защищает не только от последствий целенаправленных атак или воздействия вредоносного ПО, но и от технических сбоев, ошибок собственных сотрудников и даже подрядчиков. Покрытие структурировано по трем категориям. Полис может покрывать расходы на восстановление данных и систем, недополученную прибыль за время простоя, а также прямые финансовые потери от хищения средств. Дополнительные расходы — это оплата IT-экспертизы и форензики, услуги переговорщиков при кибервымогательстве, юридическая поддержка и PR-сопровождение для защиты репутации. Наконец, ответственность перед третьими лицами включает компенсации клиентам, партнерам или другим лицам, чьи данные, имущество или даже жизнь и здоровье пострадали в результате инцидента. Киберстрахование позволяет быстро расследовать инцидент, компенсировать убытки и оперативно перезапустить бизнес.
Новые нормативные требования
Новые требования приказа ФСТЭК №117, вступившего в силу с 1 марта 2026 года, детально разобрал старший инженер по IT-инфраструктуре Ideco Андрей Орлов. Документ, пришедший на смену Приказу №17 от 2013 года, кардинально расширяет область применения, охватывая муниципальные ИС, системы госорганов и ГУП. «Тотальный контроль всех точек доступа к ГИС»,— охарактеризовал изменения господин Орлов.
Приказ вводит жесткие требования к средствам защиты, привязывая их к уровням доверия ФСТЭК и классам межсетевых экранов. Отдельное внимание он заострил на подрядчиках, которые работают по заказу субъектов КИИ. При этом технические меры теперь должны защищать от новых угроз, в том числе, веб-приложения, API, АСУ ТП, контейнеры и даже ИИ-системы. Установлены конкретные сроки устранения уязвимостей. 24 часа для критического уровня, семь дней для высокого. Господин Орлов подчеркнул, что традиционный межсетевой экран эти угрозы не закрывает — требуются NGFW с инспекцией приложений, IPS и WAF. Сертифицированный Ideco NGFW Novum, по его словам, полностью соответствует новым требованиям, включая контроль геолокации (доступ к ГИС только с территории РФ) и интеграцию с ГосСОПКА.
Экономика на защите: методы обезличивания данных
Заместитель гендиректора ГК «Гарда» Рустэм Хайретдинов выступил на тему обезличивания персональных данных. Спикер предложил аудитории сменить парадигму: защищать не всю инфраструктуру целиком, а сами данные, причем рационально. Он напомнил, что регуляторное давление растет: оборотные штрафы за утечки достигают 500 млн рублей. Однако тотальное шифрование всего массива данных часто избыточно и дорого. Выход — обезличивание, которое позволяет работать с информацией, не раскрывая ее конфиденциальной части. Спикер выделил несколько основных методов. Маскирование, то есть замена реальных данных на вымышленные, но структурно похожие. Например, в тестовой среде фамилия «Иванов» заменяется на «Петров». Этот метод позволяет создавать обезличенные копии баз данных для разработчиков или тестировщиков, которые не имеют права доступа к реальным данным клиентов. Замена конфиденциальных данных (например номера банковской карты) на уникальный токен называется «токенизация» — случайный набор символов. При этом связь между токеном и исходными данными сохраняется в защищенной системе (хранилище токенов). Для проведения платежа токен «обменивается» на реальные данные, но в процессе обработки сама информация не светится. Этот метод широко используется в ритейле и финтехе. Преобразование данных в нечитаемый вид с помощью ключа называется шифрованием. В отличие от маскирования и токенизации, шифрование, как правило, обратимо (с помощью ключа данные можно расшифровать). Это базовый метод защиты данных при хранении и передаче, но он не всегда подходит для аналитики, так как работать с зашифрованными данными без их расшифровки сложно.
Господин Хайретдинов подчеркнул, что выбор метода зависит от бизнес-задачи: для разработки и тестирования достаточно маскирования, для обработки платежей критична токенизация, а для исследовательской аналитики — перемешивание. Автоматизация этих процессов с помощью платформы «Гарда», по его словам, позволяет компаниям не только соблюдать требования 152-ФЗ, но и ускорять разработку, передавая обезличенные данные внешним подрядчикам без риска утечек.
Страхование как элемент ИБ-стратегии
Руководитель направления техсопровождения продаж компании «РТ-Информационная безопасность» Антон Будник в заключительном докладе представил свой взгляд на киберстрахование как на неотъемлемый элемент стратегии информационной безопасности предприятия. В условиях, когда количество кибератак на российский бизнес выросло на 46%, а их успешность достигла 47%, техническими средствами невозможно закрыть все риски. Человеческий фактор, уязвимости нулевого дня и атаки на цепочки поставок создают остаточный риск, который и компенсирует страхование. По данным господина Будника, использование ИИ злоумышленниками снизило стоимость подготовки атак на 95%, что привело к их лавинообразному росту. Он предложил четырехшаговый алгоритм подготовки к страхованию: предстраховой аудит, анализ рисков (BIA), гигиена безопасности (MFA, патч-менеджмент, неизменяемые бэкапы) и оптимизация IT с развертыванием EDR/MDR-решений. Такой подход позволит укрепить лояльность партнеров, повысить доверие инвесторов, а также подчеркнуть ответственность бизнеса в управлении рисками.
Вторая сессия конференции «КиберБез Рисков» наглядно продемонстрировала, что рынок перешел от стадии осознания угроз к стадии внедрения конкретных, зачастую гибридных, решений. Ключевые выводы сессии: кибербезопасность требует интеграции физического резервирования, современных технических средств защиты (NGFW, EDR, Anti-DDoS), новых нормативных компетенций (Приказ №117), финансового инструментария (киберстрахование) и, наконец, интеллектуальных методов работы с данными, позволяющих не только защищать, но и экономить ресурсы.
В эпоху гибридной работы, киберугроз и цифровой трансформации стабильная и надежная связь перестала быть просто «услугой», а стала стратегическим активом и фактором бизнес-устойчивости.
ИД «Коммерсантъ Северо-Запад» приглашает принять участие в экспертной конференции для первых лиц компаний (уровень С-Level, владельцы бизнеса), посвященной управленческим аспектам киберрисков. В фокусе обсуждения – не технические детали, а финансовые и репутационные последствия и готовые страховые решения.
Программа
-
-
Регистрация, приветственный кофе
-Панельная дискуссия
«Цена вопроса: как одна уязвимость может стоить компании
годовой прибыли». Лидеры крупного бизнеса о собственном
опыте и способах информационной защитыначальник службы по обеспечению информационной безопасности ООО «Воздушные Ворота Северной Столицы»
евангелист по информационной безопасности «ВкусВилл»
генеральный директор «Комфортел»
руководитель управления страхования финансовых рисков «АльфаСтрахование»
главный специалист отдела кибербезопасности Службы информационной безопасности АО «ЛОЭСК»
-Кофе-брейк
-Сессия «Конкретные решения, влияющие на бизнес»
- Резервирование каналов связи
- Защита от современных DDoS атак
- Как страхование может защитить интересы бизнеса от финансовых последствий киберинцидента
- Приказ ФСТЭК №117: Изменения в защите с 1 марта 2026 года и работа бизнеса в текущих реалиях
- Страхование киберрисков как элемент стратегии информационной безопасности предприятия
генеральный директор «Комфортел»
ведущий менеджер по развитию бизнеса Kaspersky DDOS Protection
руководитель управления страхования финансовых рисков «АльфаСтрахование»
старший инженер по ИТ-инфраструктуре Ideco
руководитель направления технического сопровождения продаж «РТ-Информационная безопасность»
вице-президент «Гарда технологии»
Партнеры
Товарный партнер
Контакты
-
Анастасия Груздева

руководитель отдела конференций «Коммерсантъ Северо-Запад»
-
Дмитрий Милошевич

продюсер отдела конференций «Коммерсантъ Северо-Запад»